

轻松看懂校园网络安全技术
 2026-10-22
 22
大学的校园网络是一个充满活力的数字世界,它承载着教育、科研和日常服务的重任。由于校园网具有连接多样性、终端分布不均、开放、互联互通以及高度自由等特点,使得网络系统极易受到黑客和病毒的攻击,给学校和社会带来巨大的破坏。为了应对这些风险,研究人员从理论模型和实际防护技术出发,为校园网络构建了一套科学的安全体系。
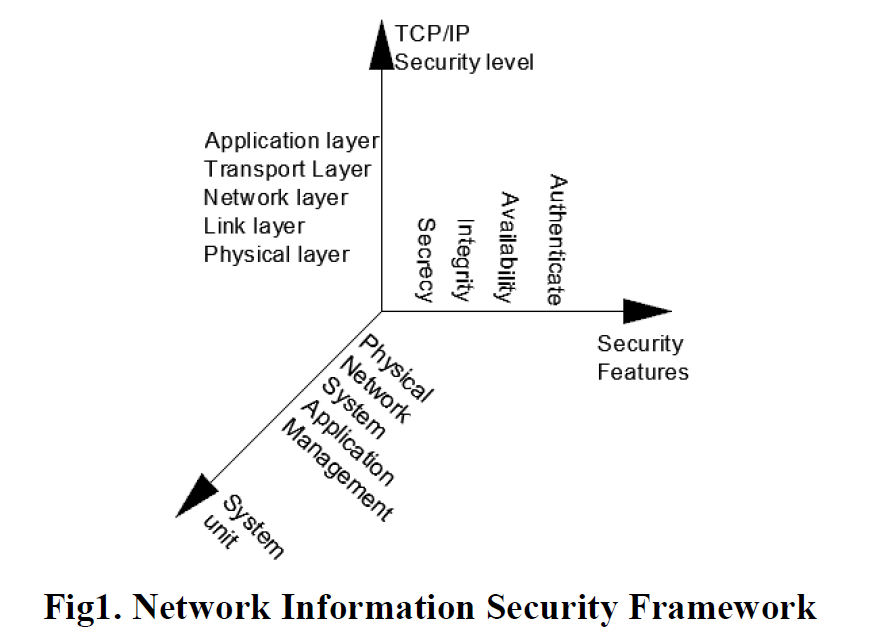
为了理解如何保护网络,首先需要明白什么是网络信息安全。信息安全的重点在于保护信息和数据,确保在数据的产生、传输、处理和存储过程中不会发生泄露或损坏。核心目标是实现电子信息的保密性、完整性、可用性、可控性。研究人员据此构建了一个三维的“网络信息安全框架”(如论文中的图1所示),该框架包含三个主要维度:安全特征(如保密性、完整性等)、系统单元(涵盖物理、网络、系统等层面)以及TCP/IP参考模型的各个层次(如应用层、传输层等)。
网络安全并非建立一堵静态的墙,而是一场与时间赛跑的动态防御战。研究人员引入了几种经典的动态网络安全模型来指导防护工作:
(1)PDR模型:这是一个基于时间的安全理论,认为网络安全包含三个不可或缺的要素:保护(Protection)、检测(Detection)和反应(Reaction)。执行这三个动作都需要消耗时间。该模型通过数学公式Pt>Dt+Rt来衡量系统的安全性。如果保护时间(Pt)大于检测时间(Dt)与反应时间(Rt)的总和,说明系统能够在安全目标受损前发现入侵,并及时做出有效反应。如果系统存在重大安全漏洞(即保护时间为0),安全目标的暴露时间就等于检测漏洞并作出反应所需的时间,即Et=Dt+Rt。
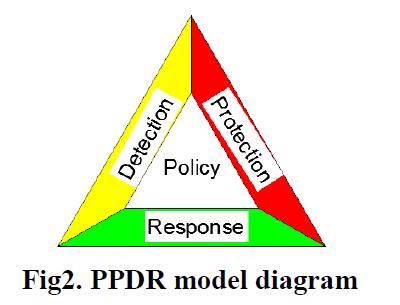
(2)PPDR模型(如论文中的图2所示):作为动态安全理论的主流模型,在PDR的基础上增加了“策略(Policy)”作为核心引导。综合使用防护措施(如防火墙、身份认证)和测试工具(如入侵检测、安全扫描)来评估安全状态,从而将系统调整到“最安全”和“最低风险”的状态。
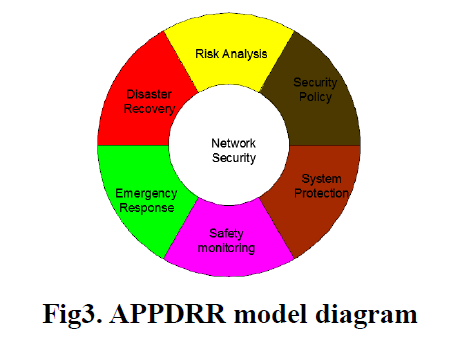
(3)APPDRR模型(如论文中的图3所示):这是一种面向全网的自适应动态安全模型。充分考虑了网络安全的各个方面,涵盖了风险分析、安全监控、应急响应和灾难恢复等环节,强调了各安全要素之间的动态关联。
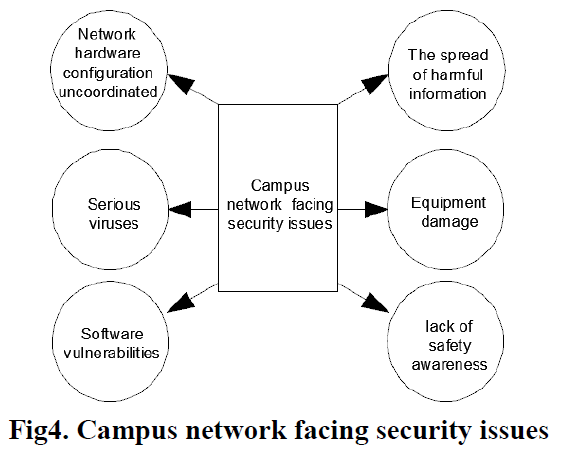
实际运作中,校园网面临着复杂多样的安全挑战。校园网络通常接入成千上万台计算机、服务器和交换机,这些终端分布在不同的物理位置,由目的各异的用户操作。正如论文中的图4所示,校园网面临的主要安全问题包括:网络硬件配置不协调、病毒泛滥、软件漏洞、有害信息传播、设备损坏以及用户缺乏安全意识。由于安全措施更新不及时和用户意识薄弱,恶意攻击造成的破坏十分频繁。
为了抵御这些威胁,网络管理员部署了一系列核心的安全技术工具:
(1)自适应代理技术:结合代理服务的安全性和数据包过滤的高速性。能根据用户定义的安全规则在安全和速度之间取得平衡。对于高安全需求的连接在应用层进行严格检查;当会话细节确认安全后,后续的数据包即可直接从网络层快速通过,从而兼顾了速度与安全性。
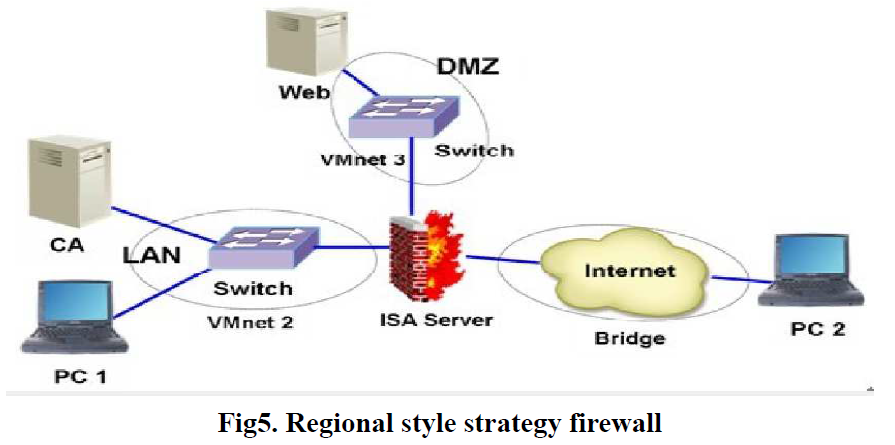
(2)防火墙技术:防火墙是局域网基础设施中不可分割的一部分,部署在受信任与不受信任的网络之间,构成了一道执行访问控制策略的安全屏障(如论文中图5所示的区域式策略防火墙,清晰划分了局域网、DMZ区和互联网)。
(3)状态检测技术:摒弃仅关注IP地址等孤立参数的做法,在核心防火墙中建立状态连接表,追踪进出网络的每一个会话状态。
(4)代理服务技术:一种工作在OSI模型应用层的技术,本质上是一个应用网关,通过主机上的代理服务程序来控制应用层的各项服务。
(5)入侵检测与安全扫描技术:入侵检测系统用于发现违反安全策略的行为和系统异常;安全扫描则是一种主动的预防措施,通过与防火墙和认证技术互补,能有效防范黑客攻击。
学者介绍:王煜林,广州理工学院人工智能学院院长、教授、博士、硕士生导师,广州理工学院学术委员会委员、广东省人工智能实验教学示范中心主任,曾任广州理工学院计算机科学与工程学院科研副院长。主要从事人工智能、网络与信息安全及云计算技术研究,聚焦人工智能技术在网络安全防护中的应用、网络异常行为智能识别、信息系统安全防御,以及人工智能与云计算技术在网络安全和工程应用中的关键技术问题。
DOI:10.4028/www.scientific.net/AMR.971-973.1730