

保护物联网安全的人工智能安检员
 2026-10-21
 22
随着科技的发展,物联网(IoT)已经深入到工业、医疗、汽车和日常生活的方方面面,极大地提高了我们的生活效率。然而,传统的物联网系统通常只关注功能的稳定运行,缺乏对信息安全的充分考量,面临着日益严峻的网络安全威胁。
为了抵御威胁,网络中通常会部署“入侵检测系统(IDS)”,它像网络世界的“安检员”,专门负责揪出网络中未经授权的非法行为。但是,面对如今越来越复杂的网络环境和花样百出的黑客攻击手段,传统的“安检员”渐渐显得力不从心,逐渐暴露出检测能力不足的问题。为了解决这个难题,研究人员提出在物联网环境下,基于改进型深度学习算法的网络入侵检测新方法。这项新研究有三个关键的工具与思路:边缘计算、改进的卷积神经网络(CNN),以及Focal Loss函数。
(1)边缘计算:过去,系统收集到的大量数据通常要全部传送到总部的“云端”进行集中处理。但云端计算需要极高的网络带宽,且传输过程中会产生较大的延迟。为了提升效率,研究人员引入了“边缘计算”理念。
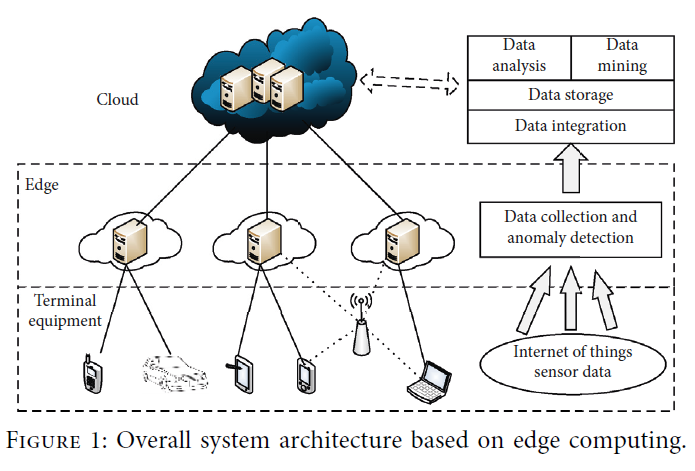
如图1所示,系统构建了一个基于边缘计算的整体架构。研究人员在靠近数据来源的地方(即边缘层)设立了数据处理节点。相当于把安检站直接设在了各个入口,就近处理数据,大大减轻了网络传输的压力并提高了整体效率。
(2)改进的卷积神经网络(CNN):卷积神经网络(CNN)是深度学习的代表算法,擅长于图像和语音识别,能够自动从海量数据中学习并提取特征。本研究中,研究人员专门设计了一个用于入侵检测的CNN架构。
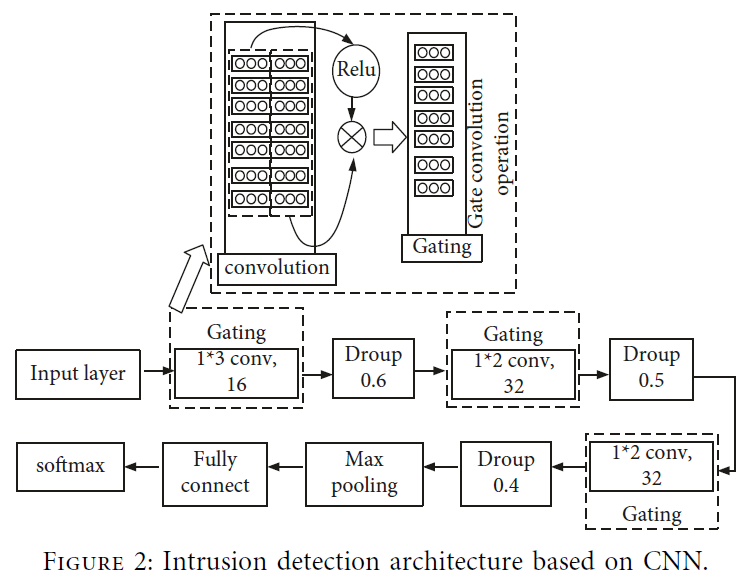
如图2所示,这是一个包含10层的CNN网络结构,包括输入层、卷积层、池化层、全连接层和分类输出层等。为了让网络更聪明,研究人员在其中引入了“门控卷积”的概念。简单来说,这种机制就像人脑的记忆过滤,能够选择性地“遗忘”无用信息,保留对判断有用的线索,在减少计算量的同时保证检测的精准度。
(3)Focal Loss函数:真实的网络世界里,正常的网络行为占绝大多数,恶意攻击是极少数。这种“样本数据分布不均”的情况会让机器在学习时产生偏差,导致它忽视那些少见的攻击行为。为了解决这个问题,研究人员使用了Focal Loss函数来调节正负样本的训练比例。
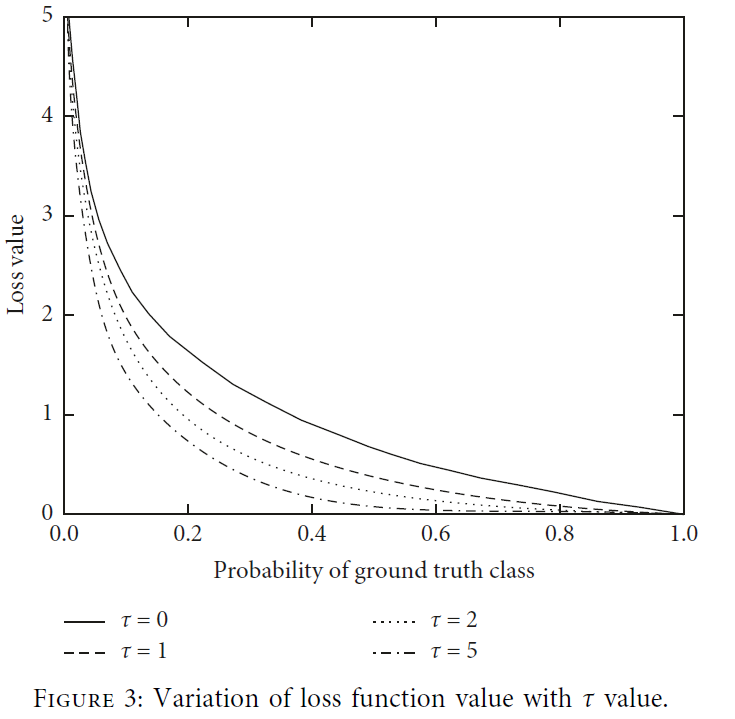
如图3所示,该图展示了损失函数值随着参数(τ)变化的曲线。通过这种优化调节,系统会主动降低对容易判断的正常样本的关注度,把更多精力放在难以区分和少量的攻击样本上,从而纠正了分类偏差。
为了检验这位“智能安检员”的实力,研究人员使用了KDD99 的权威公开数据集进行实验测试。这个数据集模拟了复杂网络中攻击者产生的网络流量,包含约500万条各种网络行为的数据记录。
让模型学习之前,研究人员对数据进行了精细的“预处理”,例如清理多余数据、转换属性类型,以及均衡样本比例等。最有趣的一步是“样本灰度图像转换”:因为CNN最擅长处理图像,研究人员将一维的网络数据通过算法转化成了二维的灰度矩阵图像,网络数据记录的属性值越大,图像上的像素点就越接近黑色。这样一来,入侵检测就巧妙地转化为了图像分类问题。
经过200轮的迭代训练后,模型的表现趋于稳定。实验结果的性能检测如下:
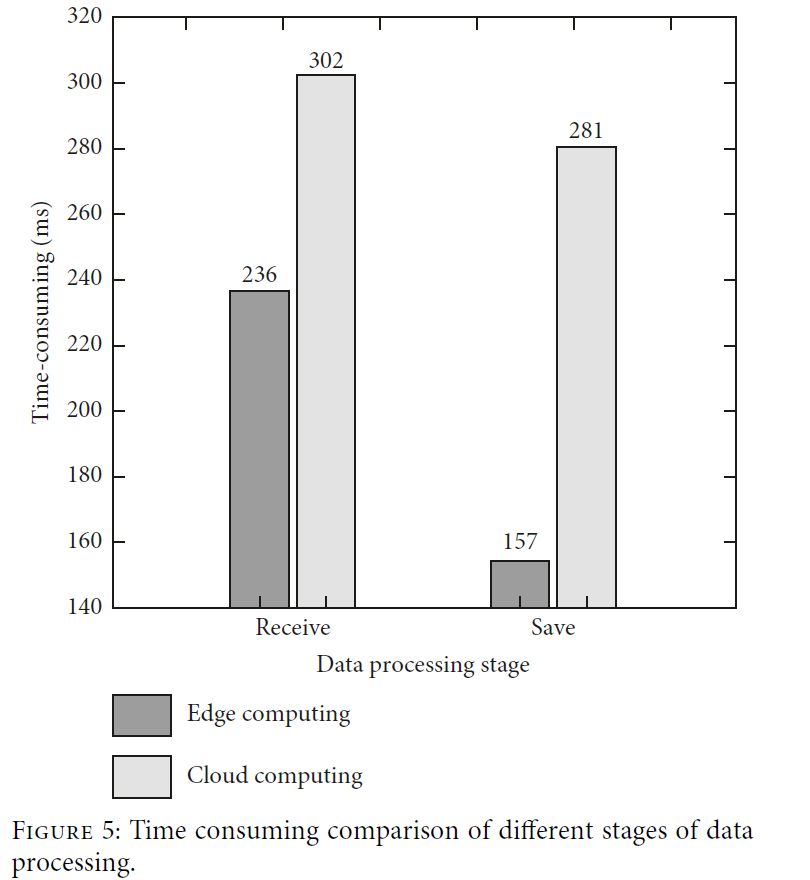
(1)处理速度更快:得益于边缘计算的引入,系统在处理数据的耗时显著缩短。如图5所示,比较云计算和边缘计算在不同数据处理阶段的耗时。在数据接收和保存阶段,边缘计算分别耗时 236 毫秒和 157 毫秒,而传统的云计算则需要 302 毫秒和 281 毫秒。边缘计算极大加快了数据处理效率。
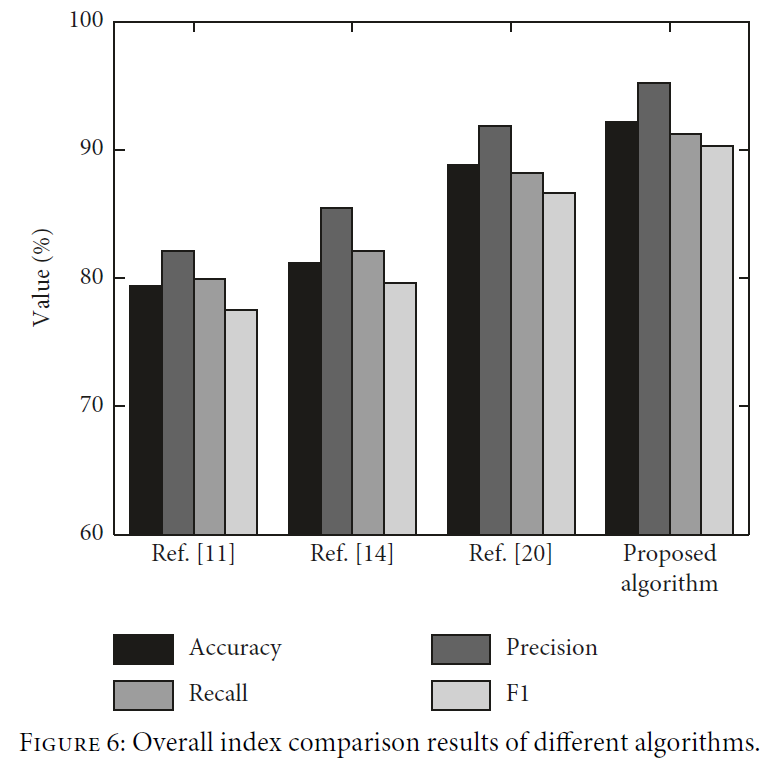
(2)检测精准度更高:如图6所示,这项新算法与其他现有的三种检测方法进行了全面对比。结果显示,该算法的综合表现最佳,其准确率(Accuracy)达到了 92.14%,精确率(Precision)达到了 95.97%,召回率(Recall)达到了 90.89%,F1综合得分达到了 90.03%。
学者介绍:王煜林,广州理工学院人工智能学院院长、教授、博士、硕士生导师,广州理工学院学术委员会委员、广东省人工智能实验教学示范中心主任,曾任广州理工学院计算机科学与工程学院科研副院长。主要从事人工智能、网络与信息安全及云计算技术研究,聚焦人工智能技术在网络安全防护中的应用、网络异常行为智能识别、信息系统安全防御,以及人工智能与云计算技术在网络安全和工程应用中的关键技术问题。
DOI:10.1155/2022/3850582